Se for deg dette:
Produktet ditt er live. Inntektene begynner å komme inn. Teamet vokser.
Kanskje du onboarder din første seriøse kunde. Kanskje noen i et møte spurte om sikkerhetspraksisen deres – og du var ikke helt fornøyd med ditt eget svar.
Et sted mellom vekstmetrikkene og neste sprint dukker et spørsmål opp:
"Burde jeg få gjort en kode-audit? Og hvor ille kommer dette til å bli for lommeboken min?"
For de fleste bedriftsledere dukker dette spørsmålet opp på verst tenkelige tidspunkt – akkurat når ting endelig begynner å bevege seg fremover. Det føles som et enkelt spørsmål, men det viser seg å være overraskende vanskelig å svare tydelig på.
Så la oss gå gjennom det.
Da svaret var enkelt (og dyrt)
For ikke så lenge siden var veien til en kode-audit ganske forutsigbar. Du tok kontakt med et konsulentselskap. De sendte inn en seniorutvikler – noen ganger et helt team – som brukte noen uker på å gå gjennom kodebasen din som en svært metodisk detektiv.
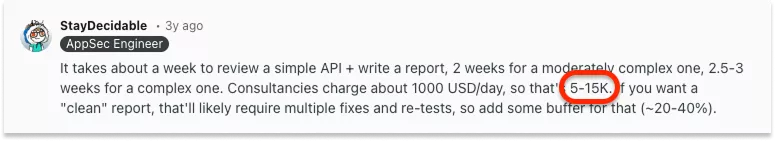
En Reddit-tråd fra r/cybersecurity (link) forklarte det ganske tydelig:
— StayDecidable
Så du så på rundt $5 000 til $15 000 for den første gjennomgangen. Deretter fikser. Deretter re-verifisering. Legg til en buffer på 20–40 %, og du begynner å forstå hvorfor mange gründere i stillhet hoppet over det og håpet på det beste.
Så kom AI – og gjorde alt mer forvirrende
Med verktøy som Cursor, Bolt og Base44 begynte gründere som ikke kunne skille en JWT fra et puslespill plutselig å lansere komplette apper på en ettermiddag. Vibe-coding-æraen hadde kommet – og med den en bølge av produkter bygget raskt, under press, uten særlig mye tanke på hva som skjer videre.
Naturligvis begynte folk å spørre:
"Kan jeg ikke bare be AI om å auditere det?"
Svaret er ja – på en måte.
AI-verktøy er overraskende gode til å fange opp problemer på overflatenivå: hardkodede legitimasjoner, utdaterte avhengigheter, åpenbare databasefeilkonfigurasjoner. Hvis du vil ha en rask sjekk før lansering, kan det faktisk hjelpe å be AI-assistenten din om å “review this for security issues.”
Men det finnes en hake som ikke blir snakket om ofte nok.
AI kan ikke auditere sine egne blindsoner
Hvis appen din ble bygget av AI, er det litt som å be den samme AI-en om å auditere den – som å gi essayet ditt til personen som skrev det og be dem sjekke for feil. De vil finne skrivefeilene.
De vil ikke stille spørsmål ved om hele argumentet gir mening.
Dette kom direkte opp i en Reddit-tråd som Edwin, vår kollega, postet i r/AskVibecoders (link). Han spurte Reddit-brukere hva de mener en slik audit burde koste.
Her er ett av svarene:
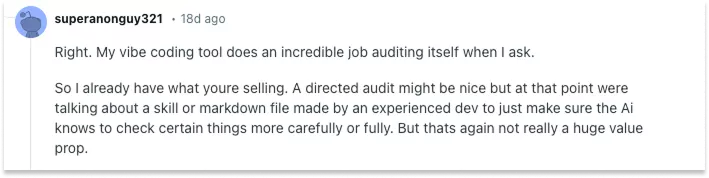
Den selvsikkerheten er faktisk selve problemet.
De virkelige problemene dukker ofte opp senere – når du har ekte brukere og ekte penger på spill. Login-flyter som bryter sammen under belastning. Databaser med altfor åpne regler. Tredjepartsintegrasjoner som aldri ble ordentlig validert. Arkitektoniske beslutninger som så helt greie ut på MVP-stadiet, men som stille bygger opp risiko etter hvert som produktet skalerer.
Heldigvis var det ikke slutten på kommentaren fra superanonguy321:
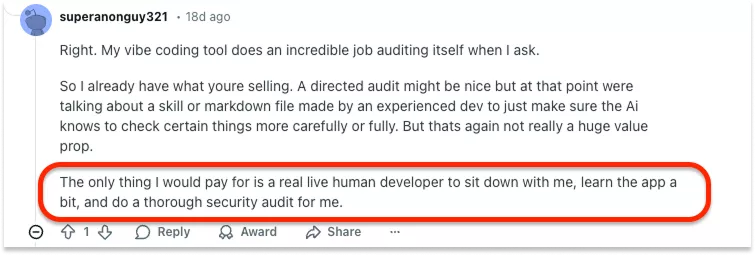
Det kan føles kjent hvis du noen gang har jobbet med en freelance-utvikler som gikk videre uten å etterlate dokumentasjon.
Det er en følelse vi har hørt ofte. Hvis du har vært i en situasjon der koden finnes, men ingen virkelig forstår den, kan dette innlegget treffe.
Hvor prisnivået ligger i 2026
Markedet har delt seg inn i noen tydelige nivåer. Hvilket du trenger, avhenger av hvor produktet ditt er akkurat nå – ikke hvor du ønsker at det skal være.
AI-assistert egen-gjennomgang koster deg ingenting annet enn tid. Det er en rimelig første gjennomgang, bra for å fange åpenbare problemer før du tar inn et menneske. Bare ikke forveksle det med en ekte audit.
En gjennomgang av en freelance-utvikler ligger vanligvis på $500–$3 000. Du får et par erfarne menneskelige øyne på det som betyr mest: autentisering, API-sikkerhet, databaseoppsett og tredjepartsintegrasjoner. For et tidligfase-produkt uten mye kompleksitet er dette ofte akkurat riktig nivå.
En full spesialist-audit fra et konsulentselskap tar deg tilbake til $5 000–$15 000+. En omfattende gjennomgang, en skriftlig rapport og re-verifisering etter at feilene er rettet. Hvis du håndterer betalinger, persondata eller onboarder enterprise-kunder, følger dette nivået ofte bare med territoriet.
Prisen øker med kompleksitet, stramme tidsfrister og hvor mye formell dokumentasjon du trenger til slutt.
Hva en audit faktisk beskytter
Her er perspektivet som betyr noe.
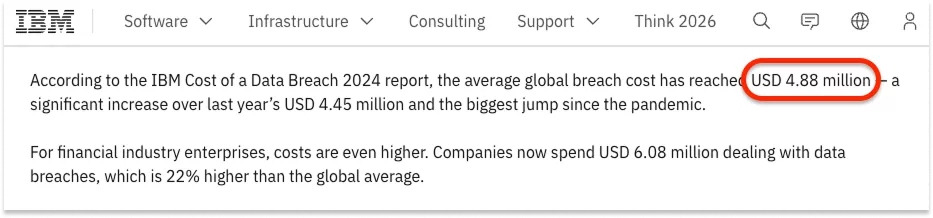
Et sikkerhetsbrudd for et mellomstort selskap koster i gjennomsnitt $4,88 millioner i skader, nedetid og gjenoppretting, ifølge IBMs rapport Cost of a Data Breach 2024. Selv en mindre hendelse – et datalekkasj e, en korrupt database eller en betalingsflyt som feiler under belastning – kan koste titusenvis i tapt inntekt, akutt utviklertid og kundetillit du ikke kan kjøpe tilbake.
Én time med akutt utviklertid etter en produksjonshendelse koster vanligvis $200–$500. En kode-audit er i praksis forsikring med fast omfang og kjent pris.
Det er nettopp derfor vi bygget en strukturert arbeidsflyt rundt det. De fleste audits er dyre fordi hvert oppdrag starter fra null. Våre gjør ikke det. Vi har en repeterbar prosess som lar en senioringeniør gå dypt raskt – derfor kan vi tilby dette til en brøkdel av den tradisjonelle konsulentprisen.
Rocksoft kode-audit-pakker
Vi tilbyr to tydelig definerte pakker – ingen åpne tidslinjer, ingen “kontakt oss for et tilbud.”
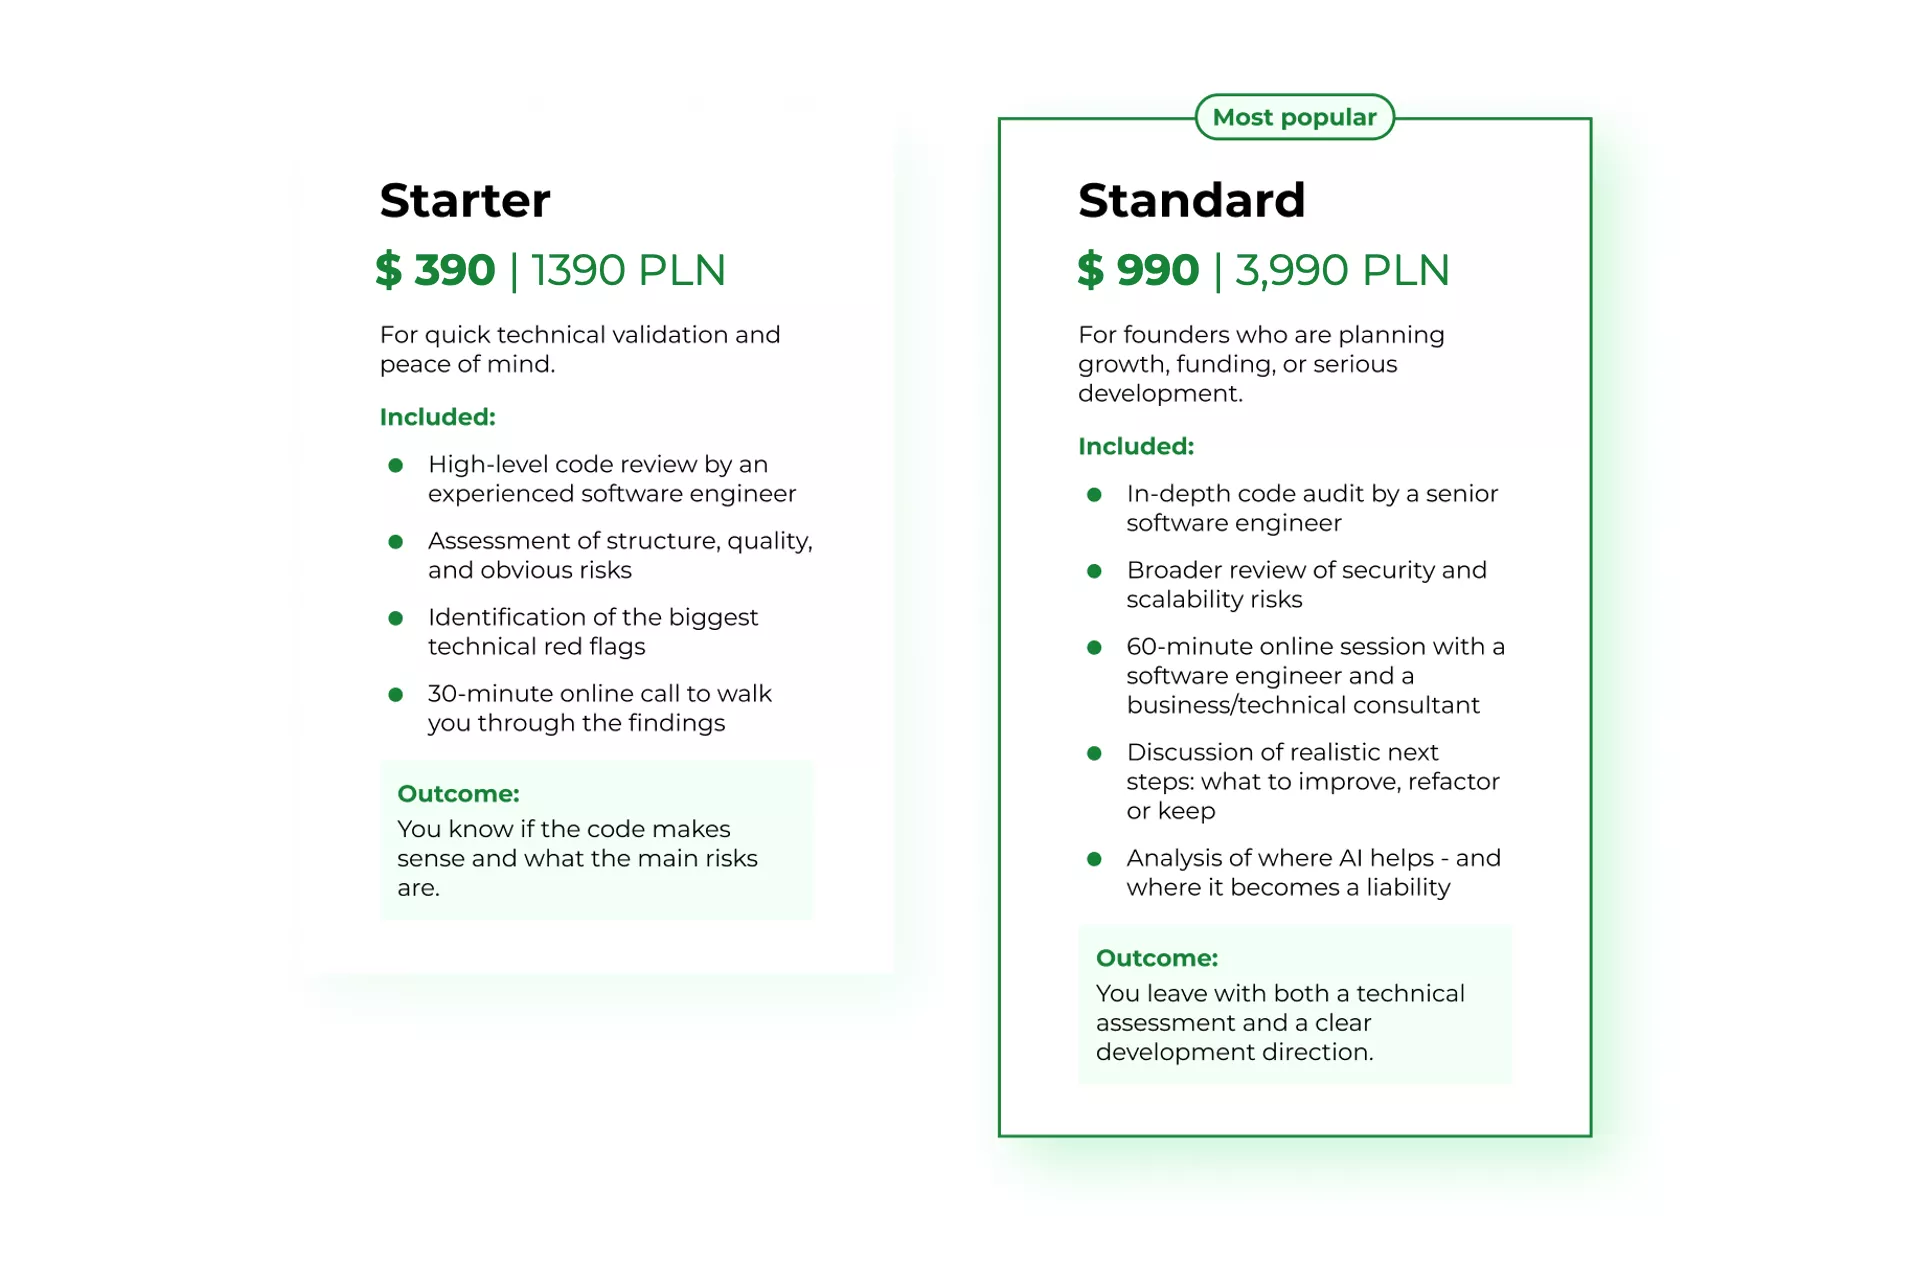
Starter — $390 / 1 390 PLN
En senioringeniør gjennomgår kodebasen din, identifiserer de største tekniske risikoene og går gjennom funnene med deg i en 30-minutters samtale. Du sitter igjen med en forståelse av om koden din gir mening og hva de viktigste risikoene er.
Til sammenligning: én time med akutt utviklertid etter et sikkerhetsbrudd koster vanligvis mer enn hele denne pakken.
Standard — $990 / 3 990 PLN
En grundig audit som dekker sikkerhet, skalerbarhet og utviklingsretning – inkludert hvor AI-generert kode hjelper og hvor det stille kan bli en risiko. Inkluderer en 60-minutters sesjon med både en software engineer og en forretningskonsulent. Du går derfra med en teknisk vurdering og en klar retning for videre utvikling.
Dette er nivået som gir deg noe konkret å vise til når en ny kunde spør om sikkerhetspraksisen din.
Ingen skjulte kostnader. Ingen scope creep. Ingen press for å fortsette.
Det virkelige spørsmålet bak spørsmålet
De fleste bedriftsledere som spør om pris, spør egentlig ikke om pris.
De spør: Er produktet mitt solid nok til å fortsette å vokse på?
En kode-audit er et øyeblikk der noen uten emosjonell tilknytning til det du har bygget tar en ærlig titt og forteller deg hva som faktisk finnes der. Noen ganger er funnene beroligende. Noen ganger er de ubehagelige.
Uansett går du derfra med visshet om hvor du står – før brukerne dine finner problemet for deg.
Hvis du er nysgjerrig på hvordan du kan bygge med AI på en tryggere måte fra starten, er dette innlegget om vibe-coding gjort riktig verdt å lese først.
Og hvis du vil snakke gjennom om en audit gir mening for din spesifikke situasjon – uten sjargong og uten overdimensjonerte tilbud – er det lett å komme i kontakt med oss.