Stell dir das vor:
Ihr Produkt ist live. Der Umsatz kommt rein. Das Team wächst.
Vielleicht sind Sie gerade dabei, Ihren ersten seriösen Kunden an Bord zu holen. Vielleicht hat jemand in einem Meeting nach Ihren Sicherheitspraktiken gefragt — und Ihre eigene Antwort hat Ihnen nicht gefallen.
Irgendwo zwischen den Wachstumskennzahlen und dem nächsten Sprint taucht eine Frage auf:
„Sollte ich ein Code-Audit durchführen lassen? Und wie schlimm wird das für meinen Geldbeutel sein?“
Für die meisten Geschäftsinhaber taucht diese Frage zum ungünstigsten Zeitpunkt auf — genau dann, wenn sich die Dinge endlich bewegen. Es fühlt sich an wie eine grundlegende Frage, aber es stellt sich heraus, dass es überraschend schwierig ist, sie klar zu beantworten.
Lassen Sie uns das durchgehen.
Damals, als die Antwort einfach (und teuer) war
Vor nicht allzu langer Zeit war der Weg zu einem Code-Audit vorhersehbar. Sie würden sich an ein Beratungsunternehmen wenden. Sie würden einen erfahrenen Entwickler schicken — manchmal ein ganzes Team — und ein paar Wochen damit verbringen, Ihre Codebasis wie ein sehr methodischer Detektiv durchzugehen.
Ein Reddit-Thread von r/cybersecurity (Verknüpfung) hat es klar aufgeschlüsselt:
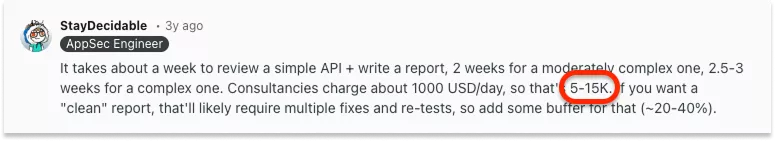
Du hast also angeschaut 5.000 bis 15.000 US-Dollar für den ersten Pass. Dann behebt es. Dann erneute Überprüfung. Fügen Sie den Puffer von 20— 40% hinzu und Sie beginnen zu verstehen, warum viele Gründer ihn stillschweigend übersprungen haben und auf das Beste gehofft haben.
Dann kam die KI und machte alles verwirrend
Mit Tools wie Cursor, Bolt und Base44 lieferten Gründer, die ein JWT nicht von einem Puzzle unterscheiden konnten, plötzlich komplette Apps an einem Nachmittag aus. Die Ära des Vibe-Codings war angebrochen — und mit ihr eine Welle von Produkten, die schnell und unter Druck entwickelt wurden, ohne viel darüber nachzudenken, was als Nächstes passiert.
Natürlich fingen die Leute an zu fragen: „Kann ich die KI nicht einfach bitten, es zu überprüfen?“
Die Antwort lautet ja — irgendwie.
KI-Tools sind überraschend gut darin, Probleme auf oberflächlicher Ebene zu erkennen: fest codierte Anmeldeinformationen, veraltete Abhängigkeiten, offensichtliche Datenbankfehlkonfigurationen. Wenn Sie vor dem Start eine schnelle Überprüfung wünschen, kann es wirklich hilfreich sein, Ihren KI-Assistenten zu bitten, „dies auf Sicherheitsprobleme zu überprüfen“.
Aber es gibt einen Haken, über den nicht genug gesprochen wird.
KI kann ihre eigenen blinden Flecken nicht überprüfen
Wenn Ihre App von KI entwickelt wurde, ist es ein bisschen so, als würden Sie dieselbe KI bitten, sie zu überprüfen, als würden Sie Ihren Aufsatz der Person übergeben, die ihn geschrieben hat, und sie bitten, nach Fehlern zu suchen. Sie werden die Tippfehler auffangen. Sie werden nicht hinterfragen, ob das ganze Argument Sinn macht.
Das kam direkt in einem Reddit-Thread zur Sprache, Edwin, unser Kollege, veröffentlicht in r/AskVibeCoders (Verknüpfung). Er fragte Reddit-Nutzer, was sie davon halten, wie viel ein solches Audit kosten sollte.
Hier ist eine der Antworten:
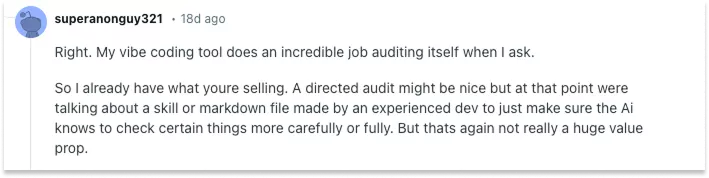
Dieses Vertrauen ist genau das Problem.
Die wahren Probleme tauchen in der Regel später auf — wenn Sie echte Benutzer haben und echtes Geld auf dem Spiel steht. Anmeldeabläufe, die unter Last unterbrochen werden. Datenbanken mit übermäßig freizügigen Regeln. Integrationen von Drittanbietern, die nie ordnungsgemäß validiert wurden. Architektonische Entscheidungen, die in der MVP-Phase gut aussahen, aber mit der Skalierung des Produkts unmerklich Risiken anhäufen.
Zum Glück war es nicht das Ende des Kommentars von Superschwanz321:
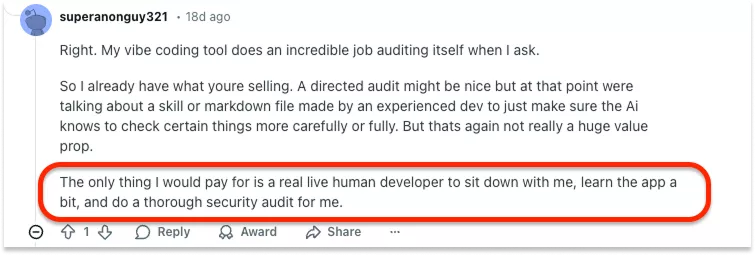
Das könnte Ihnen bekannt vorkommen, wenn Sie jemals mit einem gearbeitet haben freiberuflicher Entwickler, der weitergezogen ist und keine Dokumentation hinterlassen hat.
Dieses Gefühl haben wir oft gehört. Wenn Sie in dieser Situation waren, in der Code existiert, aber niemand ihn vollständig versteht — dieser Beitrag könnte Resonanz finden.
Wo die Preise im Jahr 2026 liegen
Der Markt hat sich in einige verschiedene Stufen aufgeteilt. Welches Sie benötigen, hängt davon ab, wo sich Ihr Produkt gerade befindet — nicht davon, wo Sie es haben möchten.
KI-gestützte Selbstüberprüfung kostet dich nichts als Zeit. Es ist ein vernünftiger erster Durchgang, gut, um offensichtliche Probleme zu erkennen, bevor Sie einen Menschen hinzuziehen. Verwechseln Sie es nur nicht mit einem echten Audit.
Eine Bewertung durch freiberufliche Entwickler kostet in der Regel 500—3.000 $. Sie erhalten ein erfahrenes menschliches Auge für das, was am wichtigsten ist: Authentifizierung, API-Sicherheit, Datenbankeinrichtung, Integrationen von Drittanbietern. Für ein Produkt in der Frühphase ohne viel Komplexität ist dies oft genau das richtige Niveau.
Ein vollständiges Fachaudit durch ein Beratungsunternehmen bringt Sie wieder in den Bereich von 5.000 bis über 15.000 USD. Umfassende Überprüfung, schriftlicher Bericht und erneute Überprüfung nach Behebung der Probleme. Wenn Sie Zahlungen, personenbezogene Daten oder das Onboarding von Unternehmenskunden bearbeiten, gehört diese Ebene in der Regel einfach zum jeweiligen Gebiet.
Der Preis steigt mit der Komplexität, den engen Zeitvorgaben und der Menge an formeller Dokumentation, die Sie am Ende benötigen.
Was das Audit tatsächlich schützt
Hier ist der Rahmen, auf den es ankommt.
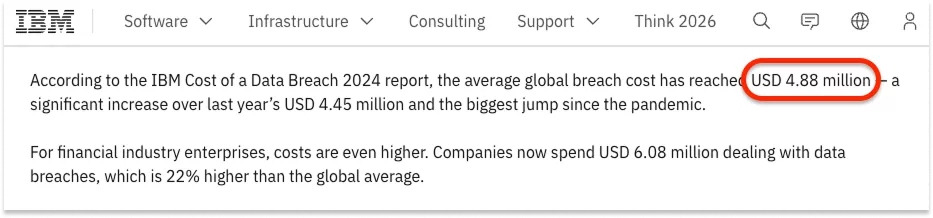
Ein Sicherheitsverstoß für ein mittelständisches Unternehmen kostet durchschnittlich 4,88 Millionen $ bei Schäden, Ausfallzeiten und Wiederherstellung, lt. IBMs Bericht über die Kosten einer Datenschutzverletzung im Jahr 2024. Selbst ein bescheidener Vorfall — ein Datenleck, eine beschädigte Datenbank, ein Zahlungsfluss, der unter Last scheitert — kann Zehntausende an entgangenen Einnahmen, Zeit für Entwickler in Notfällen und Kundenvertrauen kosten, das Sie nicht zurückkaufen können.
Eine Stunde Entwicklungszeit für Notfälle nach einem Produktionsausfall kostet in der Regel 200—500 $. Ein Code-Audit ist eine Versicherung mit festem Umfang und einem bekannten Preis.
Genau aus diesem Grund haben wir einen strukturierten Workflow darauf aufgebaut. Die meisten Audits sind teuer, da jeder Auftrag bei Null beginnt. Unseres nicht. Wir haben einen wiederholbaren Prozess, der es einem erfahrenen Ingenieur ermöglicht, schnell in die Tiefe zu gehen. Deshalb können wir diesen Service zu einem Bruchteil des herkömmlichen Beratungstarifs anbieten.
Rocksoft Code Audit-Pakete
Wir bieten zwei Pakete mit klarem Umfang — keine offenen Zeitpläne, kein „kontaktieren Sie uns für ein Angebot“.
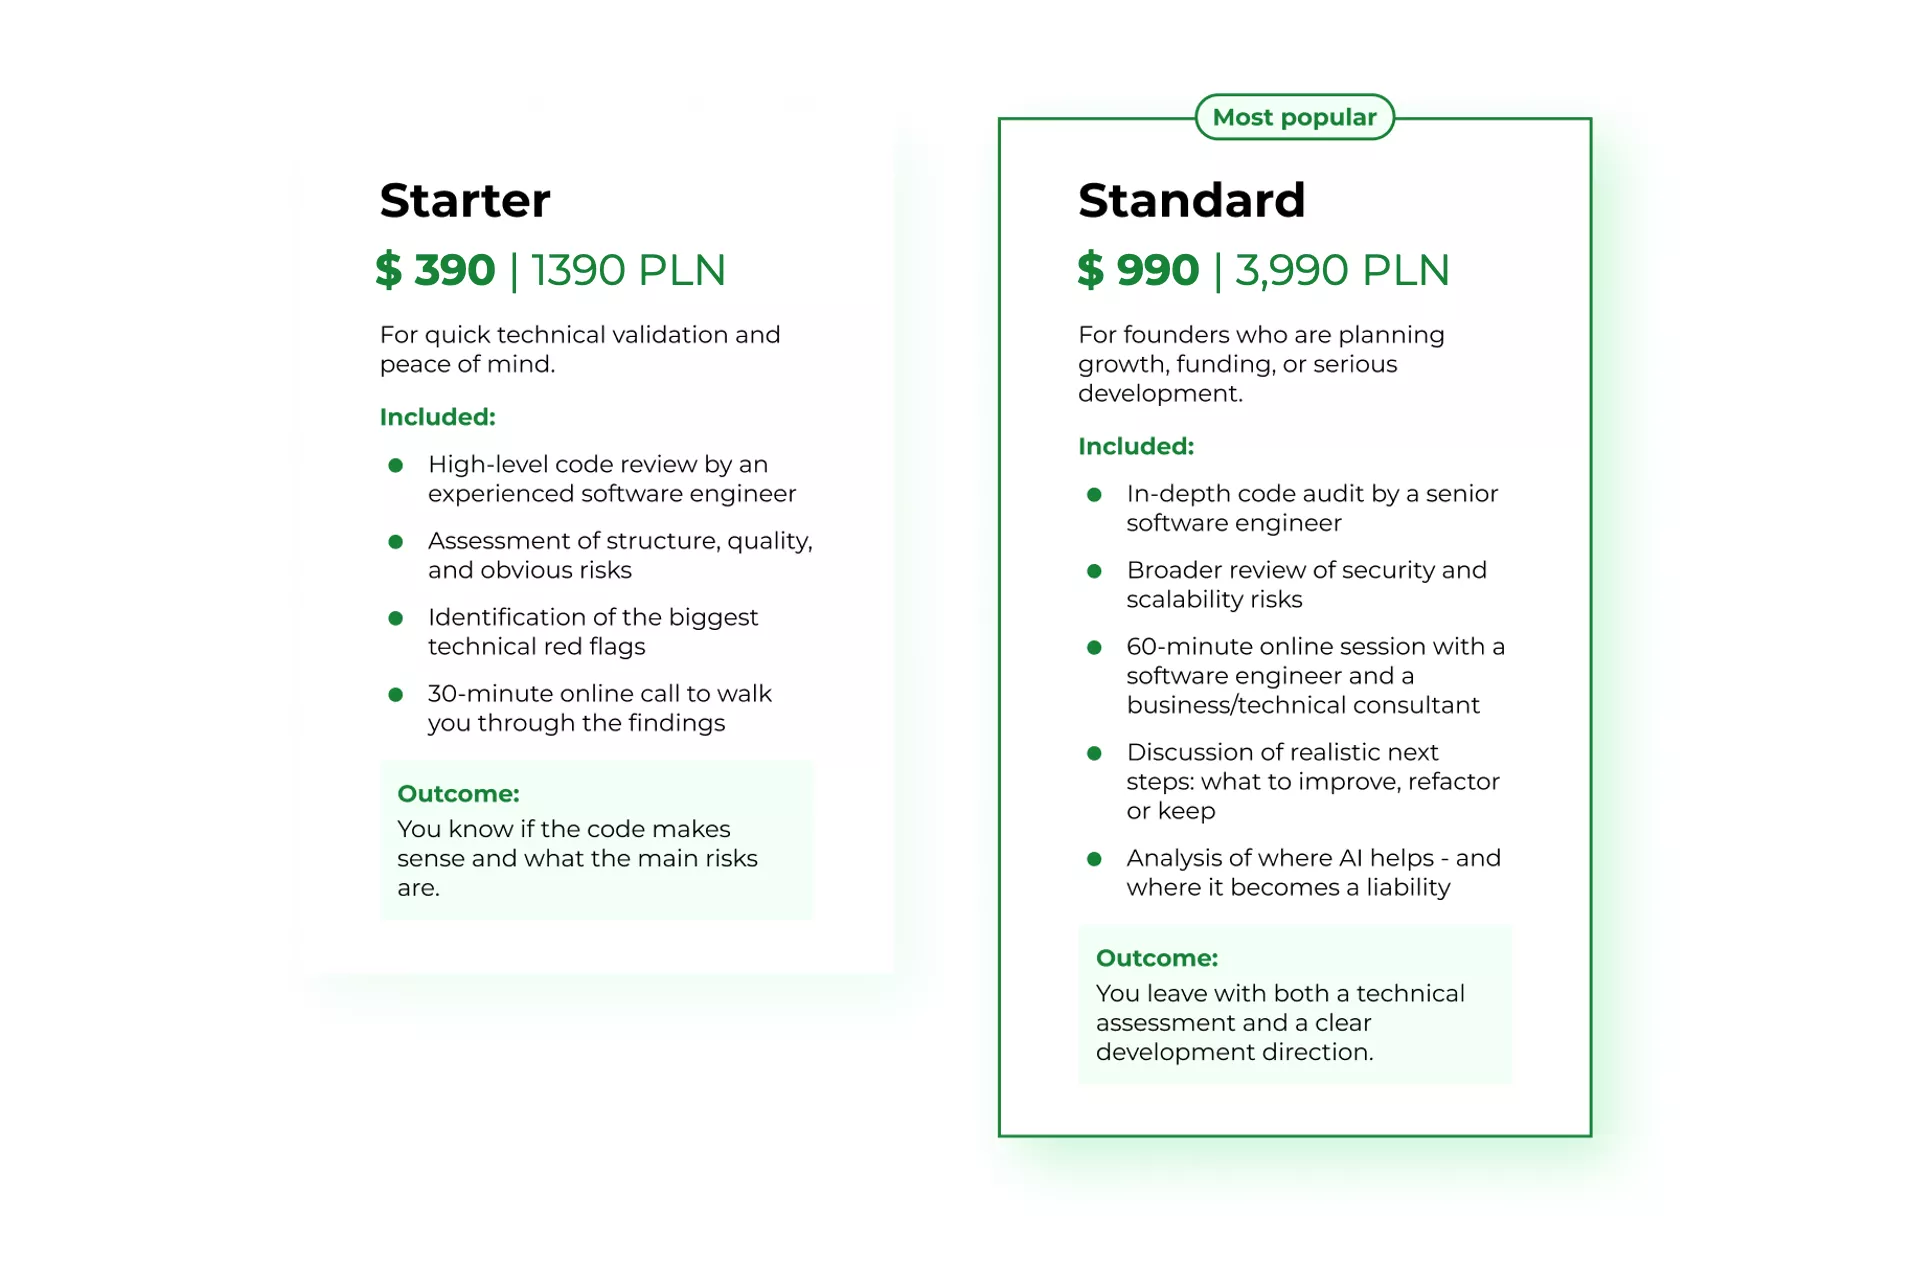
Vorspeise — 390$/1,390 PLN
Ein leitender Ingenieur überprüft Ihre Codebasis, identifiziert die größten technischen Risiken und führt Sie in einem 30-minütigen Gespräch durch die Ergebnisse. Sie gehen mit dem Wissen, ob Ihr Code Sinn macht und was die Hauptrisiken sind.
Zum Kontext: Eine Stunde Entwicklerzeit für Notfälle nach einer Sicherheitsverletzung kostet in der Regel mehr als das gesamte Paket.
Standard — 990$/3,990 PLN
Ein eingehendes Audit zu Sicherheit, Skalierbarkeit und Ihrer Entwicklungsrichtung — einschließlich der Frage, wo KI-generierter Code hilft und wo er stillschweigend zu einer Belastung wird. Beinhaltet eine 60-minütige Sitzung mit einem Softwareingenieur und einem Unternehmensberater. Sie gehen mit einer technischen Bewertung und einer klaren Entwicklungsrichtung.
Dies ist die Ebene, die Ihnen etwas Konkretes bietet, hinter dem Sie stehen können, wenn ein neuer Kunde nach Ihren Sicherheitspraktiken fragt.
Keine versteckten Gebühren. Kein Eintauchen in den Anwendungsbereich. Kein Druck, weiterzumachen.
Die eigentliche Frage hinter der Frage
Die meisten Geschäftsinhaber, die nach dem Preis fragen, fragen nicht wirklich nach dem Preis.
Sie fragen: ist mein Produkt solide genug, um weiter zu wachsen?
Ein Code-Audit ist ein Moment, in dem jemand, der keine emotionale Bindung zu dem hat, was Sie gebaut haben, einen ehrlichen Blick darauf wirft und Ihnen sagt, was tatsächlich da ist. Manchmal sind die Ergebnisse beruhigend. Manchmal fühlen sie sich unwohl. In jedem Fall wissen Sie, wo Sie stehen — bevor Ihre Nutzer das Problem für Sie finden.
Wenn du neugierig bist, wie du mit KI von Anfang an sicherer bauen kannst, dieser Beitrag zum Vibe-Coding ist korrekt gemacht ist es wert, zuerst gelesen zu werden.
Und wenn Sie besprechen möchten, ob ein Audit für Ihre spezifische Situation sinnvoll ist — kein Fachjargon, keine überdimensionierten Vorschläge — wir sind leicht zu erreichen.